 Ediciones ENI Editorial | líder en informática

Principios de seguridad en una red local
Seguridad a nivel de los conmutadores
1. Las debilidades del protocolo ARP
El protocolo ARP (Address Resolution Protocol) es indispensable para el funcionamiento de una red de Internet IPv4. De hecho, garantiza la correspondencia entre las direcciones IP de los equipos y las direcciones MAC. Este protocolo se creó en 1982, en un contexto en el que la seguridad aún no era una prioridad.
El ARP se basa en los broadcasts, en las que un equipo que desea obtener una resolución envía una trama de "ARP request" a todo el segmento de red. El equipo en cuestión devuelve una respuesta "ARP reply" en la que indica su dirección MAC. A partir de ahí, el equipo emisor puede construir su paquete IP y enviar la trama a su destinatario, conociendo ya su dirección física.
Para anunciarse en la red y detectar posibles conflictos de direcciones IP, un equipo que se conecta físicamente a la red emite una solicitud ARP denominada "ARP gratuito", en la que se anuncia a todos los miembros del segmento de red (filtre wireshark : arp.isgratuitous == 1). Estos actualizan entonces su caché ARP, en la que almacenarán la dirección IP y la dirección MAC correspondiente, aunque nunca hayan enviado una "solicitud ARP" para conocer el equipo en cuestión. Para futuras comunicaciones, un equipo de la red consulta en primer lugar su caché ARP en busca de una coincidencia. Solo si no existe dicha coincidencia, el equipo envía una "ARP request". También se pueden colocar de forma estática entradas permanentes en la caché ARP (denominada tabla ARP) que no son modificables por el protocolo.
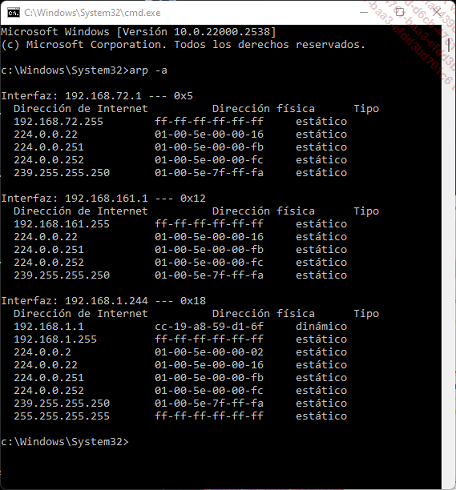
Visualización de la tabla ARP en un equipo con Windows 10
Dado que cualquier máquina puede enviar solicitudes ARP sin verificación de identidad, es perfectamente posible que un atacante envíe solicitudes ARP suplantando una dirección IP. En la práctica, nada impide anunciar a todo el segmento de red que la dirección IP de un equipo, un servidor o la puerta de enlace por defecto, por ejemplo, corresponde a su propia dirección MAC. Esto permite entonces al atacante interceptar tráfico que no le está destinado.
A continuación, se detalla cómo llevar a cabo este tipo de interceptación para comprender mejor el mecanismo...
Los cortafuegos
1. Características de un firewall
a. Función y ubicación en una red
Un cortafuegos puede ser de software o de hardware. Se trata de un activo cuyo objetivo es controlar las comunicaciones entre diferentes redes o, en el caso de un cortafuegos de software, controlar las comunicaciones entre el sistema operativo de un equipo y el resto de dispositivos de la red.
El cortafuegos de software es un programa instalado en un equipo cliente, a veces integrado directamente en el sistema operativo de un equipo concreto. Permite establecer un primer nivel de seguridad al gestionar todo el tráfico entrante y saliente de la(s) tarjeta(s) de red del equipo. Por supuesto, es posible configurar con precisión los permisos de acceso para autorizar únicamente determinados protocolos específicos. Podemos citar la aplicación Netfilter (comandos iptables/proceso FirewallD) en Linux o en Windows 10, el cortafuegos del centro de seguridad: Windows Defender. Por supuesto, existen otras soluciones comerciales en las que la función de cortafuegos está integrada en una solución antivirus.
Pero cuando se utiliza el término "cortafuegos" en el ámbito de la administración de redes, se hace referencia más bien a un equipo dedicado a esta función, situado en un lugar estratégico de la red, muy a menudo en lugar de la puerta de enlace por defecto, es decir, en la periferia. De hecho, un cortafuegos es, ante todo, un router, ya que para controlar los flujos y las comunicaciones entre todas las redes de la empresa e Internet, es imprescindible que dichos flujos pasen por él. Por eso, la función de cortafuegos rara vez se disocia de la de router.
En algunas configuraciones específicas, es posible colocar el cortafuegos "en medio" entre el conmutador y el enrutador predeterminado de la red: se habla de modo transparente. El cortafuegos se vuelve totalmente pasivo en términos de enrutamiento, solo está ahí para analizar los flujos que circulan, pero esto implica en todos los casos que los flujos que se deben supervisar pasen a través de él.
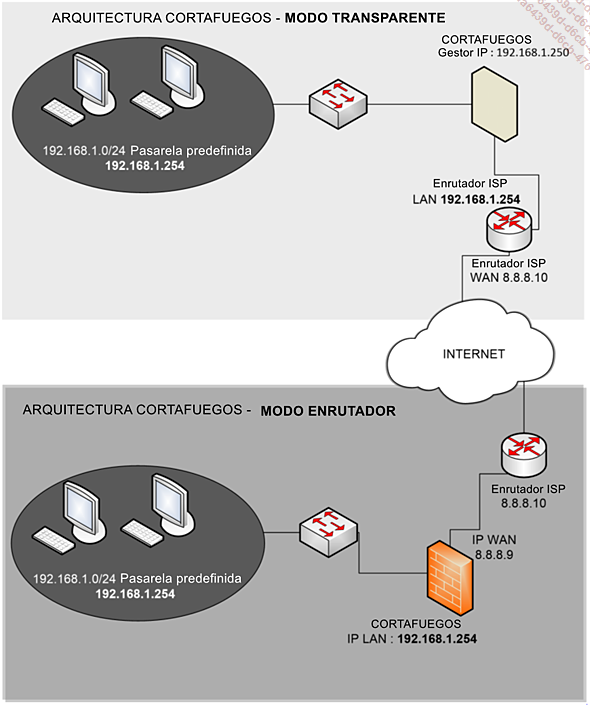
Dos arquitecturas para una misma red LAN con un cortafuegos en modo transparente y luego en modo enrutador
La gestión de un cortafuegos se basa en la definición de reglas entre redes que se aplican cuando un flujo...
Los ataques de denegación de servicio
1. Principio del ataque
Una denegación de servicio se caracteriza por el hecho de saturar un área de almacenamiento o un canal de comunicación hasta llegar a un uso degradado o imposible del servicio. En principio, el ataque de denegación de servicio es dirigido y en la mayoría de los casos consiste en transmitir solicitudes que el objetivo no puede procesar. En este caso, el objetivo tampoco puede responder a las solicitudes legítimas, por lo que el servicio prestado habitualmente deja de estar disponible.
El ataque se puede llevar a cabo enviando un número suficiente de solicitudes complejas como para saturar el procesador de la víctima. También se puede saturar la memoria RAM del objetivo multiplicando el número de solicitudes, aunque sean muy simples, pero que utilicen cada una un fragmento de RAM reservado. Por último, el ataque se puede dirigir directamente a la saturación del enlace de red que permite el acceso al objetivo. En este caso, se puede atacar toda una red.
En la década de 1990, era posible saturar un servidor simplemente mediante el envío masivo de solicitudes "ping". En la actualidad, se apunta a un servicio concreto, una aplicación específica, en lugar de al servidor en su conjunto. A nivel de red, un ataque clásico consiste en saturar la pila TCP/IP del sistema operativo de la máquina objetivo mediante el envío de numerosas solicitudes de sincronización TCP-SYN. Al recibir estas solicitudes, el objetivo crea un proceso para gestionar el envío de datos que se debería producir a nivel de la aplicación o del servicio atacado y abre un "socket", es decir, un proceso a la espera de datos en el puerto atacado. Este ataque se denomina "SYN-Flooding".
Cualquiera puede llevar a cabo este tipo de ataque, ya que existen utilidades de descarga gratuita que permiten realizarlo. El grupo Anonymous está detrás del desarrollo del software LOIC, que distribuyó...