 Ediciones ENI Editorial | líder en informática

Casos prácticos y aplicaciones específicas
Introducción
Los principios de arquitectura, seguridad y automatización solo tienen valor si se ponen en práctica. Este capítulo ilustra su aplicación a través de cinco casos inspirados en proyectos reales de diversos sectores (sector del lujo, industria, comercio electrónico, tecnología y finanzas). Estos casos de estudio muestran cómo los conceptos de AWS se adaptan a contextos empresariales exigentes: sitios de alta disponibilidad, API sin servidor, migraciones complejas, observabilidad avanzada y cumplimiento normativo bancario (requisitos reglamentarios, seguridad y auditabilidad). Cada proyecto ha exigido decisiones técnicas, compensaciones entre coste, rendimiento y seguridad, y una exigencia constante de simplicidad en medio de la complejidad.
Creación de un API sin servidor con API Gateway y Lambda
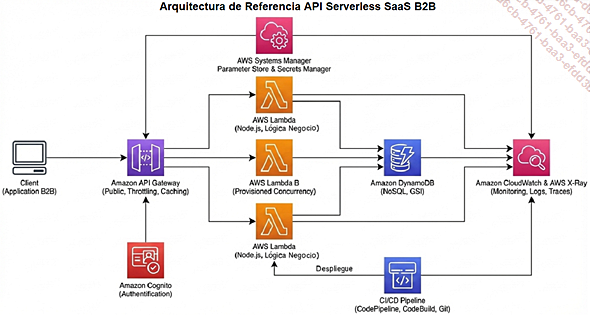
Una empresa tecnológica que desarrollaba una solución SaaS B2B necesitaba exponer un API público capaz de gestionar millones de solicitudes al mes, garantizando al mismo tiempo un coste operativo mínimo. El modelo de negocio se basaba en la facturación por uso: por lo tanto, era imposible mantener una infraestructura sobredimensionada.
La solución elegida fue una arquitectura totalmente sin servidor. En la capa frontal, Amazon API Gateway se encarga de la gestión del tráfico, el enrutamiento, la limitación de rendimiento y la validación de las solicitudes. Cada llamada activa una función de AWS Lambda, escrita en Node.js, que ejecuta la lógica de negocio. Los datos se almacenan en Amazon DynamoDB, un servicio NoSQL sin servidor, y los usuarios se autentican a través de Amazon Cognito.
El diseño de esta arquitectura exigió prestar especial atención a la granularidad: un número excesivo de funciones Lambda pequeñas provoca una proliferación de puntos de entrada y un aumento de los costes de supervisión; si son muy pocas, se pierde modularidad. Se ha encontrado un equilibrio: cada ámbito funcional (usuarios, productos, informes) cuenta con su propio conjunto de funciones Lambda agrupadas por lógica.
Para limitar las latencias, las funciones más...
Migración de una infraestructura local a AWS

El siguiente caso procede de una empresa industrial europea cuya infraestructura, ya obsoleta, se basaba en dos centros de datos privados. Los servidores se acercaban al final de su ciclo de vida y las operaciones de mantenimiento resultaban cada vez más costosas. La empresa deseaba migrar a AWS para modernizar su entorno, reforzar la resiliencia y acelerar el despliegue de nuevos servicios.
El primer paso consistió en implementar una "Landing Zone" con AWS Control Tower. Esta base permitió separar claramente los entornos (desarrollo, preproducción y producción), centralizar los registros a través de CloudTrail (Organization Trail) y reforzar la gobernanza con SCP que prohíben el uso de servicios no autorizados.
En cuanto a la red, la conectividad entre los centros se garantizó mediante una VPN IPsec, que posteriormente se reforzó con un AWS Direct Connect dedicado. El DNS interno se migró a las zonas alojadas privadas de Route 53 y se implementó un control de salida a través de AWS Network Firewall.
La migración de los servidores se llevó a cabo mediante AWS Application Migration Service (MGN), que replica los discos de forma continua en la nube antes de activar la "transición" final. Las bases de datos se transfirieron a través de AWS Database Migration Service (DMS) en modo...
Monitorización avanzada e implementación de cuadros de control eficaces

Una empresa de comercio electrónico que operaba en varias regiones de AWS se enfrentaba a un reto típico: decenas de microservicios, cada uno de los cuales gestionaba sus propios registros y métricas sin una coherencia global. Cuando se producía un incidente, los equipos perdían un tiempo precioso tratando de comprender qué parte del sistema se veía realmente afectada.
El proyecto consistió en implantar una observabilidad unificada. Los registros de las aplicaciones se recogen ahora en CloudWatch Logs, se filtran mediante un subscription filter y, a continuación, se envían a OpenSearch para su análisis. Cada registro está estructurado en JSON y contiene un traceId y un correlationId: estos identificadores permiten seguir una transacción de un microservicio a otro.
Las métricas técnicas se recopilan a través de CloudWatch Metrics y Amazon Managed Service for Prometheus (AMP) para las cargas de trabajo de Kubernetes (EKS). Los rastros distribuidos se instrumentan con AWS X-Ray, lo que ofrece una visión de extremo a extremo de las llamadas de las aplicaciones. Los paneles de Grafana consolidan esta información por ámbito funcional: cesta, pedido, pago, búsqueda.
Se han rediseñado las alertas: solo las anomalías significativas activan...
Protección de una arquitectura en la nube para un entorno bancario
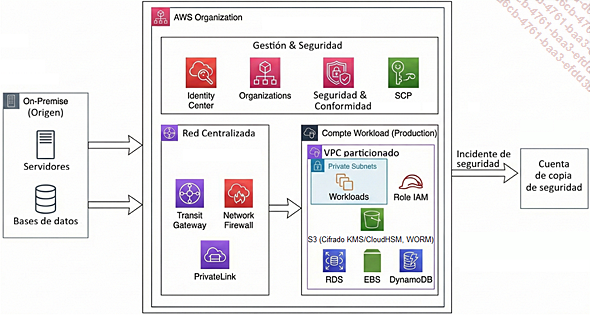
En el sector bancario, la migración a AWS solo es viable si se cumplen las normas más estrictas: EBA, RGPD, ISO 27001 o SOC 2. Una entidad europea deseaba crear un nuevo servicio digital, pero bajo la exigencia de una auditoría permanente y una separación estricta de los entornos.
La arquitectura se diseñó siguiendo la lógica de la defensa en profundidad. A nivel organizativo, AWS Organizations estructura las cuentas por ámbito funcional: Seguridad, Red, Desarrollo y Producción. Las Service Control Policies (SCP) impiden cualquier acción no autorizada: creación de instancias públicas, eliminación de registros o uso de regiones no aprobadas.
La identidad se centraliza a través de IAM Identity Center, y todas las acciones sensibles requieren una autenticación multifactorial (MFA). Las cargas de trabajo utilizan roles de IAM con permisos mínimos, que se auditan periódicamente con IAM Access Analyzer.
En cuanto a la red, cada VPC está aislada, conectada mediante Transit Gateway, y los flujos salientes se filtran mediante AWS Network Firewall. El acceso a los servicios gestionados se realiza a través de PrivateLink, lo que garantiza que este tráfico utilice la red privada de AWS en lugar de la Internet pública.
Los datos se cifran en todas partes:...
Conclusión del capítulo
Estos cinco casos prácticos demuestran que los principios abordados a lo largo de este libro (disponibilidad, elasticidad, automatización, observabilidad y seguridad) no son abstractos. Se aplican de forma concreta, independientemente del sector de actividad. El arquitecto moderno de AWS es, ante todo, un estratega: se anticipa a las averías, automatiza las soluciones y transforma cada limitación en una palanca de fiabilidad. Es este enfoque (racional, medible y resiliente) el que convierte a la nube no en un simple entorno técnico, sino en un auténtico sistema vivo.